Ya se pasó el 17 de noviembre y el temido «blackout estadounidense» no fue tan drástico como algunos quisieron hacernos ver. Habrá que guardar el kit analógico y digital, de momento.
El 17 de noviembre: ¿Blackout, ciberataque o qué fue realmente?
Si echamos la vista atrás, veamos un timeline reducido de lo que sucedió últimamente:
21 de octubre
Dos vulnerabilidades críticas en PHP en este lenguaje de programación, que utiliza casi el 70 % de los sitios web en todo el mundo, identificadas como CVE-2026-109618 y CVE-2026-109619 y conocidas colectivamente como PHP2Shell, podrían permitir a atacantes ejecutar código malicioso de forma remota en servidores bajo ciertas condiciones.
Según Wiz, usaron Wiz Atlas, Gemini 4 Argon y GPT-5.6 Sol a lo largo de esta investigación. En particular, Gemini 4 Argon hizo una contribución invaluable para encontrar la vulnerabilidad, el desarrollo de exploits, la detección de ataques y la validación del parche.
PHP2Shell fue descubierto el 1 de agosto de este año por investigadores de Calif, OpenAI y Wiz. El 21 de octubre de 2026, PHP lanzó el parche que corrige múltiples vulnerabilidades de seguridad de la memoria en el motor central.
13 de noviembre
Masiva caída de los servicios de Microsoft
Aunque la gente empezó a alertar problemas en Outlook, muchos usuarios también reportaron problemas en Copilot, OneDrive y Teams. 24 horas después, la mayoría de sus servicios fueron restablecidos.
Noticias relacionadas
OpenAI y Anthropic también reportaron problemas ese día como consecuencia de la interrupción del servicio de Microsoft.
Microsoft ha descartado un ciberataque y ha atribuido la interrupción del servicio a una «carga elevada» en su infraestructura.
Suspensión de vuelos en Estados Unidos
La Administración Federal de Aviación (FAA, en sus siglas en inglés) de Estados Unidos dijo que la parada del viernes, que duró más de cuatro horas, se debió «a circunstancias extraordinarias» originadas por un problema de comunicación que afectó a todos los centros de control de tráfico aéreo. 24 horas después, en un comunicado en su cuenta de X, la FAA dijo que ya habían restablecido los servicios.
Según FlightAware, la suspensión de los despegues provocó más de 8.500 retrasos y cerca de 8.000 cancelaciones de vuelos el viernes.
16 de noviembre
Cierre de la NSANet
El lunes, la CNN alertaba que ka Agencia de Seguridad Nacional de Estados Unidos (NSA, por sus siglas en inglés) se iba a enfrenta una interrupción en su red interna de comunicaciones clasificadas, denominada NSA Net.
Bancos y más empresas sufren caídas en Estados Unidos
Los usuarios y trabajadores de bancos americanos como Chase, Bank of America, Wells Fargo, US Bank, JP Morgan, Truist, Capital One, Citi, TD Bank y USAA empezaron a reportar fallos en los servicios
Optimizely: CNN, BBC, Zoom y otros sitios sirvieron código malicioso en un ataque a la cadena de suministro
El 16 de noviembre, el investigador de seguridad Scott Helme y su equipo de Report URI identificaron JavaScript malicioso en archivos Optimizely asociados con 178 organizaciones, incluyendo la BBC, CNN, Fox News, Zoom, Salesforce, GitLab, HSBC, Equifax, IKEA, KLM, … El código podría redirigir los pagos de criptomonedas, hojear los detalles de la tarjeta de pago y entregar kits de explotación dirigidos a iPhones y iPads vulnerables. Consulte la lista completa de Report URI para ver qué sitios web se vieron afectados.
Optimizely confirmó el incidente y dice que solucionó la vulnerabilidad y eliminó el código inyectado de los proyectos afectados. El URI del informe también dijo que todos los archivos infectados de Optimizely que estaba monitoreando estaban limpios a las 23:11 UTC del 16 de noviembre y habían permanecido limpios desde entonces.
Comunicado de Google
Curiosamente, y con lo que estaba aconteciendo, Google hizo un pequeño comunicado en su cuenta de X:
Los hackers ahora están usando LLM para escanear continuamente las actualizaciones de software, detectar errores recién corregidos y crear ataques antes de que los equipos puedan aplicar la solución, todo sin la participación humana. Eso es según el último informe del Grupo de Inteligencia de Amenazas de Google. Estamos ayudando a los defensores a contrarrestar las amenazas automatizadas con Google AI Threat Defense, que combina Gemini y otros modelos de frontera para encontrar y corregir fallas antes de que los atacantes puedan explotarlas.
17 de noviembre
Java y la falla crítica de Java4Shell
La firma de ciberseguridad Calif halló la vulnerabilidad con apoyo de GPT-6 Cyber, un modelo de OpenAI orientado a la búsqueda de fallas. Calif dice que el investigador Quang Luong descubrió la falla utilizando el asistente de codificación Codex AI de OpenAI, que ayudó a identificar la vulnerabilidad durante una auditoría de los componentes internos de OpenJDK.
Según bleepingcomputer, La vulnerabilidad, rastreada como CVE-2026-114938, es un fallo de corrupción de memoria en la funcionalidad de decodificación Base64 acelerada por hardware de Java que se puede explotar para revelar información confidencial de la memoria o lograr la ejecución remota de código (RCE).
Oracle lanzó parches para CVE-2026-114938 el 17 de noviembre como parte de su actualización de parches de seguridad crítica de noviembre, que aborda 655 vulnerabilidades de seguridad en toda su cartera de productos.
Apple
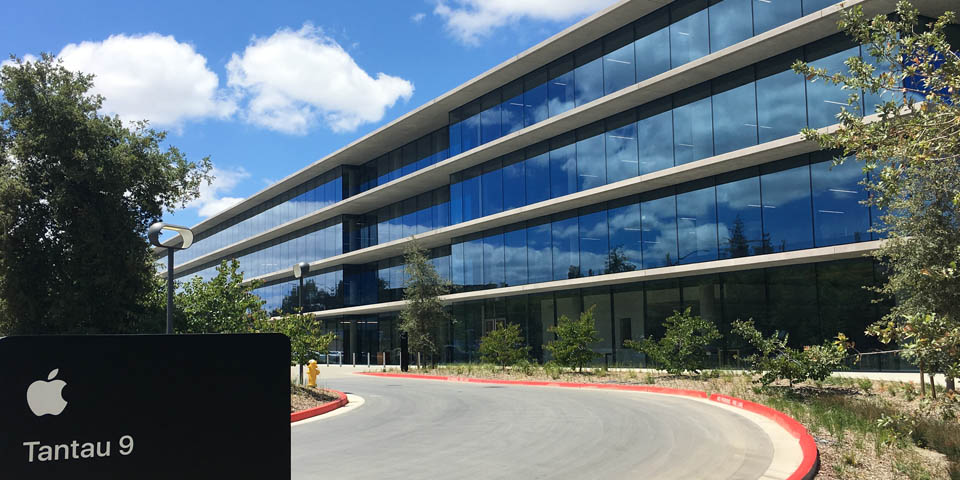
En España, tenemos un refrán que dice «cuando las barbas de tu vecino veas pelar echa las tuyas a remojar». Apple se puso manos a la obra ayer en una jornada intensa en la que dedicó el 17 de noviembre a actualizar todos sus sistemas internos.
Apple estuvo realizando operaciones de mantenimiento a gran escala en sus servicios tanto a nivel de usuario final como para los desarrolladores.
Así está en estos momentos, los servicios de Apple:
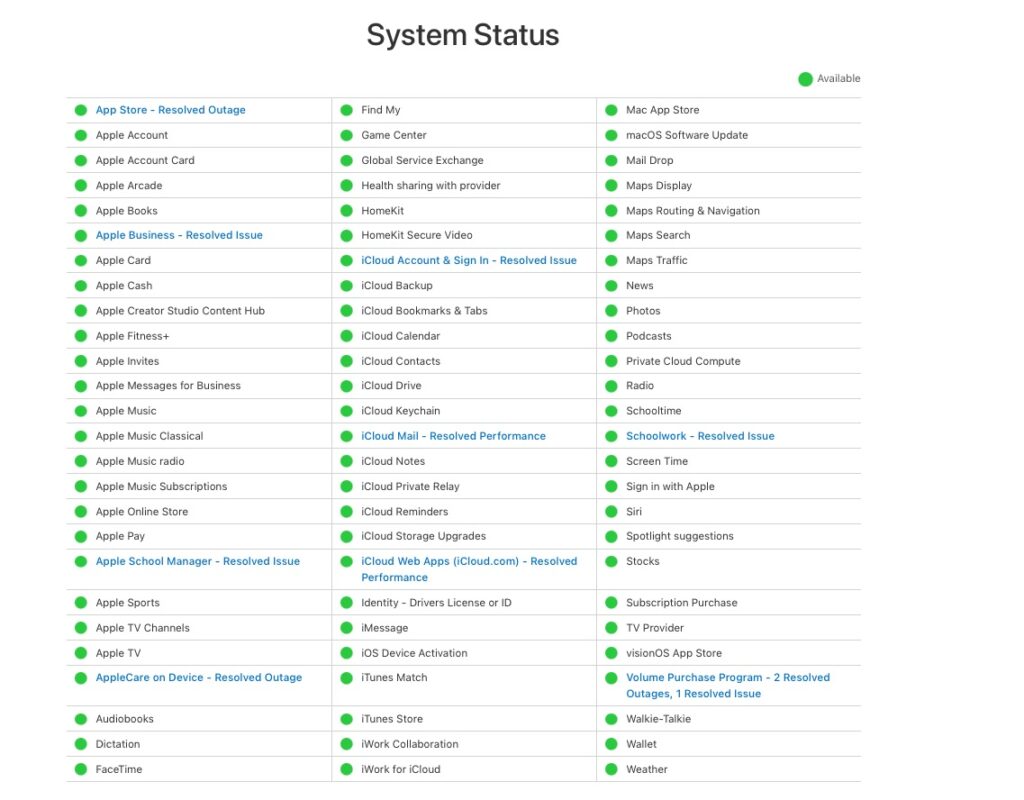
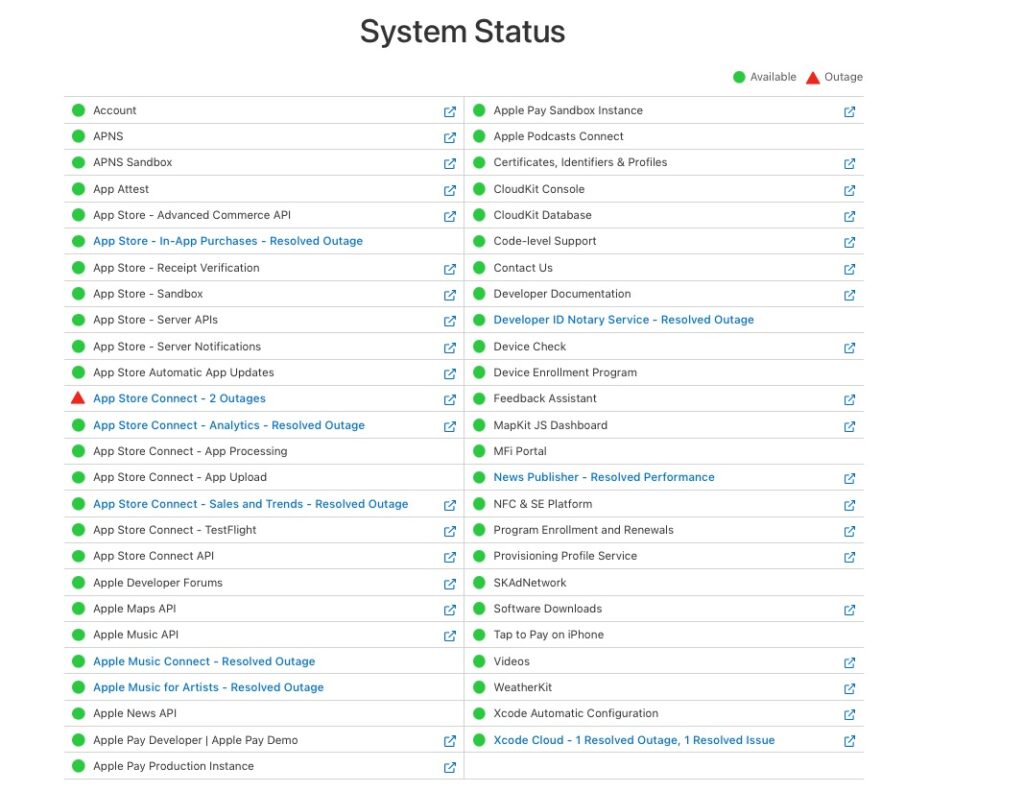
Mark Gurman publicaba anoche en Bloomberg un comunicado de Apple:
«Muchos de nuestros sistemas están de vuelta en funcionamiento después de que una actualización interna causara algunas interrupciones esta mañana. Estamos trabajando para que los sistemas restantes estén en línea lo antes posible. Los problemas no se derivaron de un ciberataque».
En definitiva, por la seguridad tanto de nuestros dispositivos a nivel de usuario como a nivel profesional, es recomendable tener todo actualizado para evitar vulnerabilidades y proteger nuestros datos.